España se sitúa entre los diez países del mundo con mayor número de certificados ISO/IEC 27001. Los datos del ISO Survey 2024 confirman el avance de la certificación en seguridad de la información y el creciente peso de la ciberseguridad dentro de los sistemas de gestión.
La seguridad de la información se ha convertido en uno de los principales retos para organizaciones de prácticamente todos los sectores. Digitalización, servicios cloud, dependencia tecnológica, cadenas de suministro interconectadas y nuevas exigencias regulatorias están aumentando la necesidad de gestionar los riesgos asociados a la información de una manera sistemática.
Esta evolución también se refleja en el mercado internacional de certificación.
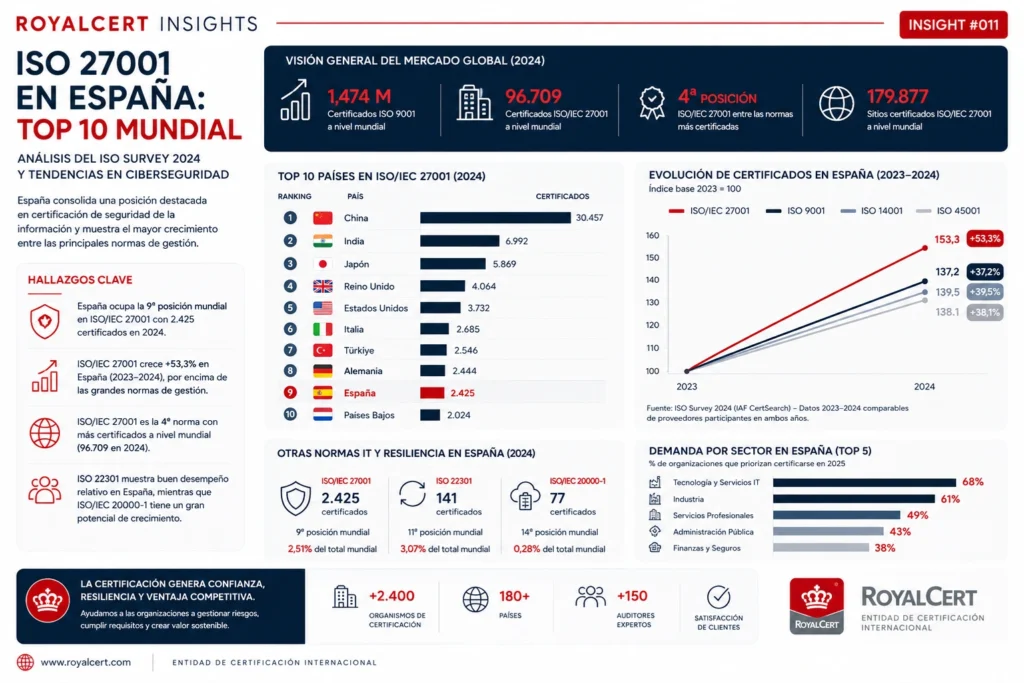
Los resultados del ISO Survey 2024 muestran que ISO/IEC 27001 alcanza 96.709 certificados válidos en todo el mundo y 179.877 sitios certificados.
España ocupa una posición especialmente destacada: con 2.425 certificados ISO/IEC 27001, se sitúa como el noveno país del mundo por número de certificados.
Los datos muestran una realidad clara: la certificación de los sistemas de gestión de seguridad de la información está adquiriendo un peso cada vez mayor dentro del mercado de los sistemas de gestión.
España, novena del mundo en certificados ISO/IEC 27001
El ranking internacional del ISO Survey 2024 sitúa a España dentro del Top 10 mundial en ISO/IEC 27001.
Los primeros puestos están ocupados por grandes mercados como China, India y Japón, seguidos de Reino Unido y Estados Unidos. Dentro del contexto europeo, España se encuentra también entre los países con mayor implantación de la norma.
Con sus 2.425 certificados, España representa aproximadamente el 2,5 % del total mundial de certificados ISO/IEC 27001.
Este posicionamiento resulta especialmente significativo si tenemos en cuenta que España también ocupa posiciones muy relevantes en otras grandes normas de sistemas de gestión, situándose entre los principales mercados mundiales de certificación.
El ISO Survey constituye desde 1993 una referencia internacional para conocer el número de certificados válidos de las principales normas ISO de sistemas de gestión. ISO explica que los resultados más recientes se integran con IAF CertSearch, la base de datos global de certificaciones acreditadas.
ISO/IEC 27001 ya es una de las grandes normas de sistemas de gestión
El crecimiento de ISO/IEC 27001 no debe analizarse únicamente dentro del ámbito tecnológico.
Los datos del ISO Survey 2024 sitúan a ISO/IEC 27001 como la cuarta norma de sistemas de gestión con mayor número de certificados a nivel mundial entre las principales normas analizadas, por detrás de:
ISO 9001, gestión de la calidad; ISO 14001, gestión ambiental; e ISO 45001, seguridad y salud en el trabajo.
Esto resulta especialmente relevante porque demuestra cómo la gestión de la seguridad de la información está pasando de ser una disciplina especializada a convertirse en una cuestión estratégica para las organizaciones.
ISO define ISO/IEC 27001 como la norma internacional que establece los requisitos de un sistema de gestión de seguridad de la información. Su aplicación permite gestionar los riesgos relacionados con la información mediante un enfoque sistemático orientado a preservar su confidencialidad, integridad y disponibilidad.
El crecimiento de ISO/IEC 27001 en España
Otro de los datos relevantes del estudio aparece al observar la evolución registrada entre 2023 y 2024.
En el conjunto de datos comparables utilizado en el análisis, España pasa de 1.582 certificados ISO/IEC 27001 en 2023 a 2.425 en 2024, lo que supone una variación del +53,3 %.
La evolución registrada supera la observada en ese mismo análisis para algunas de las principales normas tradicionales de sistemas de gestión.
Este dato debe interpretarse con cierta cautela desde el punto de vista estadístico, debido a los cambios introducidos en las fuentes y metodología de recopilación de información del ISO Survey.
Por ello, más que interpretar el porcentaje como una tasa exacta de crecimiento de todo el mercado español, resulta especialmente útil como indicador de la fuerte evolución que está experimentando la certificación ISO/IEC 27001.
IAF CertSearch permite actualmente consultar los datos históricos del ISO Survey hasta 2024 y analizar la información por norma, país y región.
¿Por qué está creciendo la certificación ISO/IEC 27001?
La evolución de ISO/IEC 27001 responde a una transformación mucho más amplia del entorno empresarial.
Actualmente, la información constituye uno de los activos críticos de cualquier organización. Ya no hablamos exclusivamente de empresas tecnológicas: industria, administraciones públicas, servicios profesionales, sanidad, finanzas, logística o comercio dependen de sistemas de información y proveedores tecnológicos para desarrollar sus actividades.
Al mismo tiempo, las organizaciones afrontan riesgos relacionados con ciberataques, pérdida de información, accesos no autorizados, indisponibilidad de sistemas, proveedores tecnológicos, servicios cloud o interrupciones operativas.
ISO/IEC 27001 proporciona un marco sistemático para identificar y gestionar los riesgos relacionados con la seguridad de la información.
La certificación permite además demostrar ante clientes y otras partes interesadas que el sistema ha sido sometido a una evaluación independiente. ISO señala precisamente que la certificación conforme a ISO/IEC 27001 constituye una forma de demostrar el compromiso y la capacidad de una organización para gestionar la información de manera segura.
Más allá de ISO/IEC 27001: continuidad y gestión de servicios IT
El análisis del ISO Survey permite observar también otras normas vinculadas al entorno tecnológico y a la resiliencia empresarial.
En España encontramos:
ISO/IEC 27001 – Seguridad de la información: 2.425 certificados.
ISO 22301 – Continuidad de negocio: 141 certificados.
ISO/IEC 20000-1 – Gestión de servicios IT: 77 certificados.
Las diferencias son importantes.
Mientras que ISO/IEC 27001 presenta ya una implantación considerable y sitúa a España en la novena posición mundial, ISO 22301 mantiene un mercado mucho menor, aunque España presenta un buen posicionamiento relativo internacional.
ISO/IEC 20000-1 muestra todavía una penetración significativamente inferior en el mercado español.
Esto permite observar cómo el ecosistema de certificación relacionado con tecnología y resiliencia se encuentra en distintos grados de madurez.
Seguridad de la información, resiliencia y confianza digital
El crecimiento de ISO/IEC 27001 refleja también un cambio en la forma en que las organizaciones entienden la ciberseguridad.
La protección tecnológica sigue siendo fundamental, pero la seguridad de la información no depende exclusivamente de herramientas técnicas.
También intervienen aspectos relacionados con las personas, procesos, responsabilidades, proveedores, continuidad, evaluación de riesgos y gobierno de la información.
Por esta razón, un sistema de gestión conforme a ISO/IEC 27001 aborda la seguridad desde una perspectiva organizacional y basada en riesgos.
La certificación independiente añade una capa adicional de confianza al permitir demostrar que el sistema de gestión ha sido evaluado frente a requisitos internacionalmente reconocidos.
¿Qué significa este crecimiento para las empresas españolas?
La posición de España dentro del Top 10 mundial muestra que ISO/IEC 27001 ya tiene una presencia relevante en nuestro mercado.
Para muchas organizaciones, disponer de un sistema de gestión de seguridad de la información certificado puede responder a diferentes necesidades: requisitos de clientes, acceso a determinados mercados, procesos de contratación, gestión de proveedores, fortalecimiento de la seguridad o demostración de confianza ante terceros.
Pero la cuestión fundamental no debería ser únicamente obtener un certificado.
El verdadero valor aparece cuando el sistema permite a la organización conocer sus riesgos, establecer controles adecuados, evaluar su eficacia y mejorar de forma continua su capacidad para proteger la información.
La certificación ISO/IEC 27001 como elemento de confianza
Los datos del ISO Survey 2024 muestran una tendencia que merece atención.
La seguridad de la información está ocupando una posición cada vez más relevante dentro de los sistemas de gestión internacionales y España se encuentra entre los mercados que lideran esta evolución.
Con 2.425 certificados y una novena posición mundial, el mercado español presenta un grado significativo de implantación de ISO/IEC 27001.
En RoyalCert, como entidad de certificación internacional, evaluamos los sistemas de gestión mediante procesos de auditoría independientes, rigurosos e imparciales, con el objetivo de aportar confianza a las organizaciones y a sus partes interesadas.
Porque en un entorno cada vez más digital, la ciberseguridad ya no es únicamente una cuestión tecnológica: es una cuestión de gestión, resiliencia y confianza.
¿Desea dar el siguiente paso en su certificación? Si su organización está lista para iniciar un proceso de evaluación riguroso y profesional, le invitamos a conocer detalladamente nuestros servicios de certificación. Estamos aquí para ayudarle a fortalecer su sistema de gestión y generar la confianza que su mercado demanda.
Para saber más sobre los procesos oficiales: Para profundizar en cómo funcionan los estándares internacionales y los procesos de certificación a nivel global, puede visitar el sitio web oficial de la Organización Internacional de Normalización (ISO).